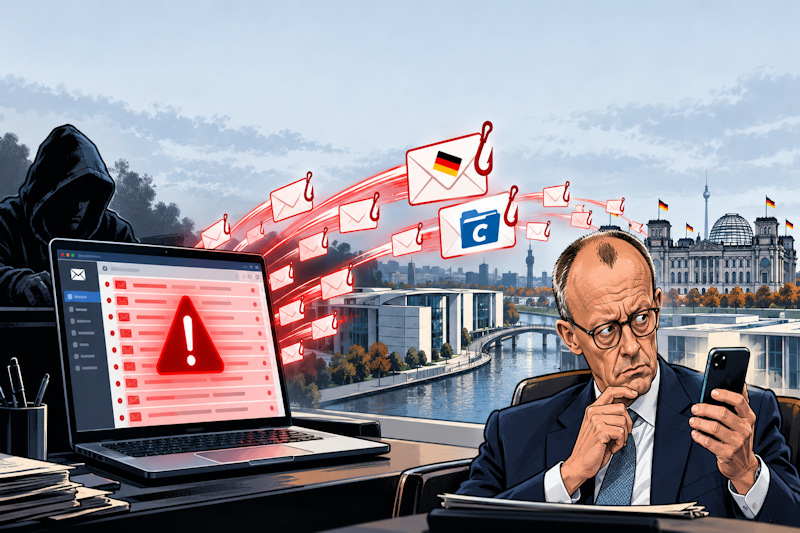
Man muss kein Staatsgeheimnis in einem Parteipostfach vermuten, um diesen Vorfall ernst zu nehmen. Unbekannte drangen in das E-Mail-Konto des CDU-Kreisverbands Heilbronn ein und verschickten von dort nach bisherigen Erkenntnissen rund 6.500 betrügerische Nachrichten. Unter den Empfängern waren Ministerien, zahlreiche Kontakte aus sicherheitsrelevanten Bereichen – und Bundeskanzler Friedrich Merz. Die Polizei geht von einem Phishing-Versuch aus. tagesspiegel.de
Die Angreifer mussten dafür offenbar keine komplizierte Täuschung über eine unbekannte Adresse konstruieren. Sie konnten ein Konto nutzen, dem die Empfänger womöglich vertrauten. Genau darin liegt die Brisanz: Ein gehacktes Postfach kann zur glaubwürdigen Quelle für Betrugsversuche werden – und eine einzelne Schwachstelle reicht, damit eine gefälschte Einladung Tausende Menschen erreicht.
Natürlich belegt dieser Vorfall nicht, dass sensible Staatsdaten abgeflossen sind. Das ist bislang nicht bekannt. Ebenso wenig sind die technischen Einzelheiten öffentlich, etwa wie das Konto geschützt war oder auf welchem Weg die Täter Zugriff erhielten. Aber gerade deshalb darf man die naheliegenden Fragen nicht wegwischen: Wie konnte ein Parteikonto zur Versandstelle für Tausende Phishing-Mails werden? Wer hatte Zugriff? Und waren die Sicherheitsvorkehrungen angemessen?
Die CDU wirbt gern mit Verantwortung, Ordnung und staatlicher Handlungsfähigkeit. Sie will, dass Bürger ihr sensible Aufgaben anvertrauen. Dann muss sie sich auch daran messen lassen, wie sorgfältig sie ihre eigenen Kommunikationswege schützt. Wer politische Kontakte und Empfänger aus sicherheitsrelevanten Bereichen anschreibt, trägt besondere Verantwortung für den Schutz dieses Vertrauens.
Der CDU-Kreisverband hat nach dem Vorfall über eine IT-Sicherheitsfirma Betroffene informiert und vor den Links und Anhängen gewarnt. Das ist notwendig. Es beantwortet aber noch nicht die entscheidende Frage: Wie konnte es überhaupt so weit kommen? n-tv.de
„Nicht mal das können Sie“ ist als politische Zuspitzung hart, aber der Vorfall liefert dafür reichlich Anlass. Wer schon den eigenen digitalen Briefkasten nicht ausreichend gegen Missbrauch absichert, muss erklären, warum Bürger ausgerechnet bei größeren Sicherheitsfragen auf dieselbe Partei vertrauen sollen. Vertrauen verlangt mehr als große Worte. Es verlangt nachweisbare Sorgfalt.
Quellen
- Tagesspiegel / dpa: https://www.tagesspiegel.de/politik/dpa-hacker-brechen-in-cdu-account-ein-und-senden-mail-an-merz-16173225.html
- SWR: https://www.swr.de/swraktuell/baden-wuerttemberg/heilbronn/cyberangriff-cdu-kreisverband-heilbronn-phishing-mails-verschickt-100.html
- n-tv: https://www.n-tv.de/politik/Hacker-kapern-CDU-Konto-und-schicken-Phishing-Mail-an-Merz-id31429534.html
Schlagworte: CDU, Heilbronn, Hackerangriff, Phishing, Cybersicherheit, Friedrich Merz
Hashtags: #CDU #Cybersicherheit #Phishing #Heilbronn #Merz
Über den Autor