Start » Cyberkriminalität

Cyberkriminalität

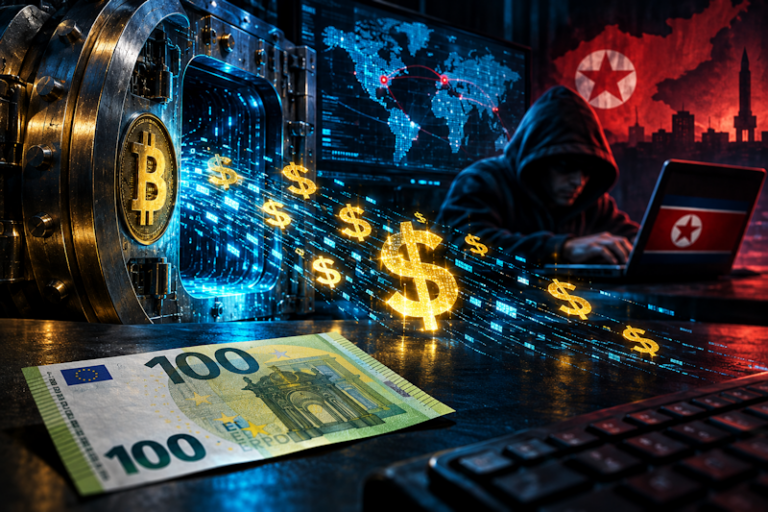
Cyberangriff_ Tresor voller Datenströme
3 Minuten gelesen

Wenn Hacker Milliarden erbeuten und Staaten an digitalen Währungen arbeiten, stellt sich eine unbequeme Frage: Wie sicher ist unser Geld eigentlich noch?

Lieber Amerikaner, was machst du nun?

Sechs Milliarden Dollar. Nicht sechs Millionen. Nicht sechzig Millionen. Mehr als sechs Milliarden Dollar! Das FBI macht nordkoreanische Hacker für einen spektakulären Angriff auf Binance verantwortlich. Nordkorea bestreitet die Anschuldigungen. Unabhängig davon, wer dahintersteckt, bleibt die Warnung: Digitale Finanzsysteme sind angreifbar.

Was bedeuten sechs Milliarden Dollar?

Beispiel Rechnerische Größenordnung
Schulen à 30 Mio. Dollar 200
Krankenhäuser à 300 Mio. Dollar 20
Rettungswagen à 300.000 Dollar 20.000
Sozialwohnungen à 250.000 Dollar 24.000
Jahresgehälter à 60.000 Dollar 100.000

Illustrative Modellrechnungen, keine konkreten Bau- oder Finanzierungskosten.

Die Täter sind nicht dümmer als die Entwickler

Die Digitalisierung macht unser Leben bequemer. Doch die Kriminellen digitalisieren sich ebenfalls, und zwar professionell. Während Banken Milliarden in Sicherheitssoftware investieren, suchen Hacker nach technischen Schwachstellen und menschlichen Fehlern. Ein permanentes Wettrüsten. Wer behauptet, die ehrlichen Entwickler seien grundsätzlich klüger als ihre Angreifer, verkennt die Realität.

Der digitale Euro: Die nächste große Verheißung

Europa arbeitet am digitalen Euro. Er ist noch nicht allgemein eingeführt. Er soll Bargeld ergänzen, nicht ersetzen. Doch bevor er kommt, müssen Fragen beantwortet werden: Wie sicher ist das System? Was geschieht bei Stromausfällen, technischen Störungen oder Cyberangriffen? Wer haftet? Wie viel Kontrolle behält der Bürger?

Ein digitaler Euro ist technisch und rechtlich nicht mit einer Kryptobörse gleichzusetzen. Der Binance-Fall beweist daher nicht, dass dieselbe Angriffsmethode dort funktionieren könnte. Er zeigt jedoch, warum technische Sicherheit niemals mit Unverwundbarkeit verwechselt werden darf.

Bargeld hat einen entscheidenden Vorteil

Ein Geldschein benötigt kein Passwort, keine Internetverbindung, keinen Server und keine Smartphone-App. Bargeld kann gestohlen werden, aber niemand kann durch einen Hackerangriff auf eine Börse die Scheine aus meiner Geldbörse verschwinden lassen. Diese Unabhängigkeit ist ein Stück wirtschaftlicher Freiheit.

Wenn das Finanzleben am Internet hängt

Bankgeschäfte erledigen wir am Smartphone, Rechnungen online, Einkäufe mit Karte. Das ist bequem, bis etwas nicht funktioniert. Eine Störung bei einem Zahlungsdienstleister kann genügen, um alltägliche Zahlungen zu unterbrechen. Je stärker die Abhängigkeit von wenigen Infrastrukturen, desto größer die möglichen Folgen eines Ausfalls.

Wer garantiert die Sicherheit?

Politiker und Zentralbanken versprechen Verschlüsselung, Kontrollen und moderne Standards. Notwendig, aber absolute Sicherheit gibt es nicht. Es braucht unabhängige Prüfungen, Haftungsregeln, Notfallkonzepte und echte Alternativen. Vor allem muss Bargeld im Alltag praktisch nutzbar bleiben.

Binance ersetzt Milliarden. Ist damit alles gut?

Berichten zufolge hat Binance bereits große Summen aus eigenen Mitteln ersetzt. Doch was wäre bei einem kleineren Anbieter? Was geschieht, wenn mehrere Systeme zugleich betroffen sind? Nicht jeder Betreiber kann Milliardenverluste auffangen.

Fortschritt ist gut. Blindes Vertrauen ist gefährlich.

Digitale Zahlungen sparen Zeit und eröffnen Möglichkeiten. Fortschritt bedeutet aber nicht, dass wir bewährte Alternativen abschaffen müssen. Digitalisierung muss dem Menschen dienen, nicht umgekehrt.

Fazit: Eine verdammt teure Warnung

Wir machen Kommunikation, Verwaltung, Energieversorgung und Geld von digitalen Systemen abhängig. Ein System wird nicht dadurch sicher, dass seine Entwickler es für sicher halten. Sechs Milliarden Dollar sind eine Warnung. Vielleicht sollten wir neben der Zukunft des digitalen Geldes auch über den Wert eines gewöhnlichen Geldscheins nachdenken.

Quellen

Reuters · EZB zum digitalen Euro

#Binance #Nordkorea #Hackerangriff #DigitalerEuro #Bargeld #Cyberkriminalität #Finanzsicherheit #FBI #Kryptowährungen #Rabenspiegel
Cybersecurity-Breach im Serverraum
4 Minuten gelesen

Cyberangriff auf Sicherheitssysteme von Palo Alto Networks: Forscher berichten von 25 kompromittierten Geräten und rund 19.000 öffentlich erreichbaren Firewalls.

Wenn ausgerechnet der Türsteher die Tür öffnet

Stellen Sie sich vor, Einbrecher überwinden nicht die Alarmanlage, sondern übernehmen den Sicherheitsdienst. Genau dieses Prinzip steckt hinter einer Cyberattacke, über die Sicherheitsforscher Ende Oktober 2026 berichteten.

Im Mittelpunkt stehen Firewalls des Herstellers Palo Alto Networks. Angreifer sollen mehrere Sicherheitslücken kombiniert haben, um 24 öffentlich erreichbare Firewalls und einen internen Managementserver zu kompromittieren und höchste Systemberechtigungen zu erlangen.

Was ist eine Firewall?

Eine Firewall ist ein digitaler Grenzbeamter. Sie kontrolliert den Datenverkehr zwischen Netzwerken und soll unerlaubte Zugriffe verhindern. Unternehmen und Behörden schützen damit Server, Kundendaten, Fernzugänge und interne Systeme. Doch eine Firewall muss selbst sicher sein.

Drei Sicherheitslücken, ein Angriff

Die beschriebene Kette kombiniert CVE-2026-109618 und CVE-2026-109619 mit der Linux-Kernel-Schwachstelle CVE-2026-46300. Über den Verwaltungsdienst konnten Angreifer zunächst Befehle ausführen und anschließend ihre Berechtigungen bis zur höchsten Systemebene, root, ausweiten. Das beweist nicht automatisch einen Datendiebstahl, bedeutet aber eine gravierende Überwindung der Sicherheitsgrenzen.

Warum die Attacke besonders gefährlich ist

Die Werkzeuge waren offenbar auf eine einheitliche technische Umgebung zugeschnitten, einschließlich des Verwaltungsdienstes appweb und PHP 8.0.30. Gerade bei Speicherfehlern entscheidet die konkrete Version häufig darüber, ob ein Angriff zuverlässig funktioniert. Dies war kein beliebiger Massenangriff auf unterschiedlichste PHP-Systeme.

Rund 19.000 Firewalls im Blick

Untersuchung Gemeldete Anzahl
Identifizierte öffentlich erreichbare PAN-OS-Firewalls ca. 19.000
Näher untersuchte erreichbare Geräte ca. 5.000
Ausgewählte Angriffsziele 240
Kompromittierte Firewalls 24
Weiterer interner Managementserver 1

Wichtig: 19.000 öffentlich erreichbare Geräte sind nicht gleichbedeutend mit 19.000 verwundbaren oder gehackten Systemen. Auch die 240 ausgewählten Ziele wurden nicht alle nachweislich kompromittiert.

Die Hintertür ins Firmennetz

Besonders brisant sind die berichteten Reverse-SSH-Tunnel. Dabei baut ein bereits kompromittiertes System eine Verbindung nach außen auf, über die weitere Zugriffe möglich werden können. Der Einbrecher muss nicht mehr durch die Haustür, wenn ein übernommenes Gerät ihm einen eigenen Zugang einrichtet. Die Firewall wird damit möglicherweise zum Ausgangspunkt für Angriffe auf interne Netze.

Und künstliche Intelligenz?

Die Forscher beschrieben Hinweise auf KI-gestützte Unterstützung bei Suche und Überprüfung möglicher Ziele, darunter die Systeme DeepSeek und Kimi. Daraus folgt nicht, dass KI die komplette Angriffskette selbstständig entwickelt oder ausgeführt hat. Bereits die Beschleunigung von Recherche und Auswertung kann jedoch die Arbeit von Angreifern erleichtern.

Was bedeutet das für Deutschland?

Auch deutsche Organisationen setzen professionelle Firewalls ein. Aus den vorliegenden Angaben lässt sich aber nicht zuverlässig ableiten, wie viele deutsche Einrichtungen betroffen waren. Entscheidend sind Softwareversion, Konfiguration, Erreichbarkeit der Verwaltungsschnittstellen und verfügbare Sicherheitskorrekturen. Gerade kleinere Unternehmen verlassen sich oft darauf, dass einmal installierte Schutztechnik dauerhaft funktioniert. Diese Annahme kann gefährlich werden.

Was Unternehmen und Behörden prüfen sollten

  1. Verwaltungszugänge absichern: Die Administrationsoberfläche sollte nicht unnötig öffentlich erreichbar sein.
  2. Updates prüfen: Herstellerhinweise und passende Sicherheitskorrekturen beachten.
  3. Verbindungen untersuchen: Ungewöhnliche ausgehende SSH-Verbindungen und verdächtige Verwaltungsaktivitäten analysieren.
  4. Mehrschichtig schützen: Segmentierung, Zugriffsbeschränkungen, Überwachung und Backups einsetzen.
  5. Vorfälle aufklären: Nach einer Kompromittierung reicht ein Update allein möglicherweise nicht aus; auch weitere Zugänge und seitliche Bewegungen müssen untersucht werden.

Die Illusion absoluter Sicherheit

Moderne Firewalls sind unverzichtbar, aber keine unfehlbaren Wächter. Je mehr Kontrollfunktionen ein Gerät bündelt, desto schwerer können die Folgen einer Übernahme wiegen. Wer eine Firewall kontrolliert, sitzt an einer besonders empfindlichen Stelle der IT-Infrastruktur.

Fazit: Wenn der Wächter selbst zum Risiko wird

Die gemeldete Angriffskampagne zeigt, wie mehrere Schwachstellen zu einer ernsthaften Bedrohung kombiniert werden können. Sie belegt keine flächendeckende Übernahme Tausender Firewalls, wohl aber praktische Kompromittierungen. Unternehmen und Behörden sollten dies zum Anlass nehmen, ihre Sicherheitsarchitektur zu überprüfen. Denn die teuerste Alarmanlage hilft wenig, wenn der Einbrecher den Schlüssel zum Kontrollraum besitzt.

Quellen

Hunt.io: Technische Untersuchung
Cyber Press: PHP2Shell-Angriff

Redaktioneller Hinweis: Die beschriebenen Kompromittierungen beruhen auf veröffentlichten Sicherheitsanalysen; die vollständige forensische Beweislage liegt der Redaktion nicht unabhängig vor.

#Cybersecurity #Hackerangriff #Firewall #PaloAltoNetworks #PANOS #PHP2Shell #ITSicherheit #Cyberkriminalität #Datensicherheit #Netzwerksicherheit #KünstlicheIntelligenz #Rabenspiegel